 Citește știri


 0 comentarii


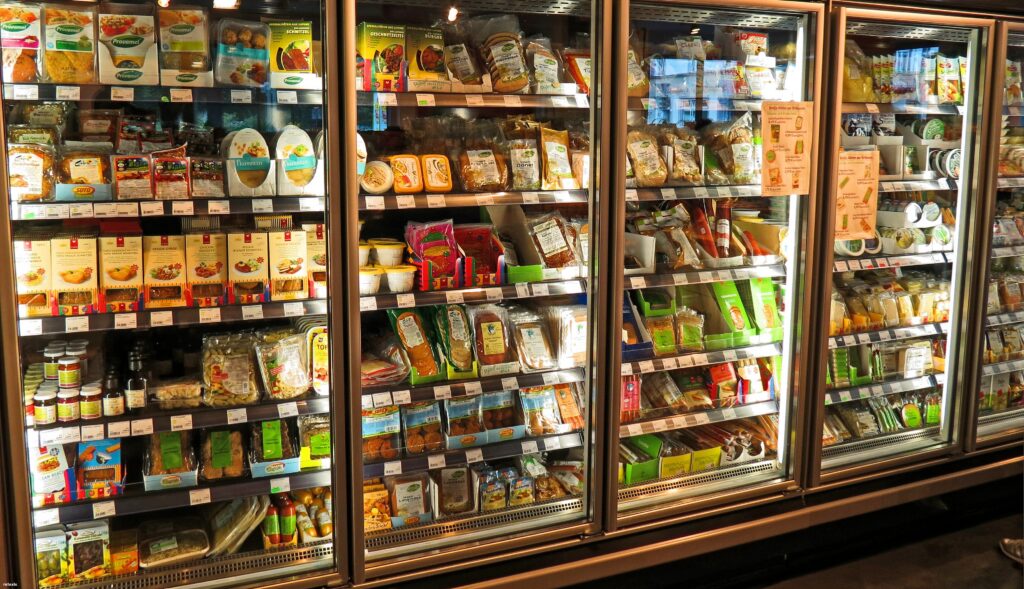
 Atacul hackerilor asupra frigiderelor din Franța (Foto: Pxhere)
 Adaugă-ne ca sursă preferată în Google
Sute de frigidere din supermarketurile franceze au ajuns sub controlul unor hackeri, care au modificat de la distanță temperatura echipamentelor. Laptele s-a alterat, iar alte produse alimentare s-au dezghețat, provocând pierderi magazinelor afectate, printre care Intermarché și Carrefour.
Identitatea atacatorilor și motivele operațiunii nu sunt cunoscute. Deși incidentul ridică întrebări despre riscurile pe care le aduce inteligența artificială în securitatea cibernetică, specialiștii atrag atenția asupra unei probleme mai vechi: echipamentele industriale conectate inutil la internet și insuficient protejate pot provoca pagube concrete, chiar și fără tehnologii avansate.
Cazul a determinat autoritățile franceze să analizeze și alte sectoare vulnerabile, în timp ce incidente similare din Olanda și Belgia au readus în discuție dependența lanțurilor de aprovizionare cu alimente de infrastructura digitală, scrie Politico.
Cum au ajuns frigiderele supermarketurilor sub controlul hackerilor
Magazinele Intermarché și Carrefour s-au numărat printre unitățile afectate de atacul informatic. Prin accesarea sistemelor digitale, hackerii au reușit să ridice temperatura frigiderelor, ceea ce a obligat comercianții să arunce produse alimentare compromise.
Premierul francez Sébastien Lecornu s-a implicat personal în gestionarea consecințelor. Guvernul a coordonat schimbul de informații și a analizat ce alte sectoare ar putea fi expuse unor atacuri similare.
Un expert în securitate cibernetică din apropierea biroului premierului a explicat că autoritățile au vrut să identifice eventualele vulnerabilități dincolo de supermarketuri. Depozitarea vaccinurilor a devenit una dintre preocupări, întrucât și aceasta depinde de menținerea unor temperaturi controlate. „Suntem în plină campanie de vaccinare antigripală”, a declarat expertul, explicând de ce guvernul a verificat și acest domeniu. Până la momentul relatării, nu fuseseră înregistrate atacuri similare asupra sistemelor de depozitare a vaccinurilor.
În aceeași săptămână, supermarketurile din Olanda și Belgia s-au confruntat cu alte incidente informatice, fără să existe o legătură confirmată între acestea și atacul din Franța. Ministrul olandez responsabil de securitatea alimentară, Silvio Erkens, a atras atenția asupra dependenței sectorului de sistemele digitale.
„Aceste incidente arată cât de mare este dependența lanțului de aprovizionare cu alimente de sistemele informatice și de rețea”, a declarat acesta.
O problemă mai veche decât inteligența artificială
Deși atacurile informatice sunt asociate tot mai des cu inteligența artificială, specialiștii consideră că incidentul din Franța ar fi putut folosi metode tradiționale. O explicație posibilă este expunerea inutilă la internet a unor echipamente industriale care nu ar trebui să fie accesibile din exterior.
„Conectarea dispozitivelor la internet în acest mod este o practică greșită, de modă veche”, a declarat Amir Preminger, director tehnic al companiei de securitate cibernetică Claroty.
Compania a identificat anterior o vulnerabilitate software într-un produs fabricat de Danfoss, producător de echipamente frigorifice. Defecțiunea respectivă a fost remediată în 2025. Totuși, existența acestei vulnerabilități nu demonstrează că ea a fost exploatată în atacul asupra supermarketurilor franceze.
Problema mai largă privește tehnologia operațională, cunoscută prin abrevierea OT. Aceasta include echipamente industriale care controlează procese fizice, precum sistemele de refrigerare. Unele dispozitive sunt vechi, insuficient protejate sau conectate la internet fără o necesitate reală. În asemenea condiții, un atac informatic poate trece din mediul digital în activitatea de zi cu zi, afectând bunuri și procese concrete.
De ce contează securitatea alimentară
Un atac asupra sistemelor frigorifice poate produce pierderi comercianților și poate perturba activitatea magazinelor. Efectele apar într-un sector deja expus presiunilor geopolitice și climatice, care pot afecta producția, transportul și distribuția alimentelor.
„Este foarte grav că infractorii cibernetici atacă sistemele noastre alimentare”, a declarat Else Groen, director general al organizației Independent Retail Europe.
Aceasta a subliniat însă că lanțurile de aprovizionare sunt reziliente, ceea ce reduce riscul unei crize extinse în alimentarea consumatorilor. Pentru comercianți, pierderile pot fi totuși importante, mai ales într-un sector în care marjele de profit sunt reduse.
Incidentul francez nu demonstrează că aprovizionarea generală a populației a fost pusă în pericol. El arată însă cum compromiterea unui sistem aparent tehnic, destinat exclusiv controlului temperaturii, poate afecta produsele și activitatea unei rețele comerciale.
Atacurile ar putea continua
Autoritățile franceze și germane în domeniul securității cibernetice au avertizat că atacurile ar putea continua. Agenția de securitate cibernetică din Grecia și platforma de monitorizare Shadowserver au semnalat existența a sute de dispozitive încă accesibile prin internet.
Amir Preminger a confirmat că există în continuare echipamente expuse, dar a precizat că numărul lor este în scădere. Accesibilitatea unui dispozitiv din exterior nu înseamnă automat că acesta poate fi compromis. De asemenea, cercetările au indicat o reducere semnificativă a numărului de dispozitive Danfoss expuse la internet.
Aceste constatări arată că remedierea unei vulnerabilități nu elimină automat toate riscurile. Echipamentele pot rămâne conectate la internet, pot funcționa cu alte probleme de securitate sau pot fi administrate fără măsuri adecvate de protecție.
Cum ar putea inteligența artificială să schimbe atacurile
Nu există dovezi publice că inteligența artificială a fost utilizată în atacul asupra supermarketurilor franceze. Tehnologia poate însă schimba viteza și amploarea unor operațiuni informatice, ajutând atacatorii să identifice mai repede vulnerabilități și să reproducă anumite metode.
Claroty a arătat că a putut reproduce vulnerabilitățile analizate în produsele Danfoss în 28 de minute, cu un cost de șase dolari. Rezultatul demonstrează cât de accesibilă poate deveni testarea unei vulnerabilități, dar nu reprezintă o dovadă că hackerii din Franța au folosit aceeași metodă sau inteligența artificială.
Infractorii motivați financiar ar putea utiliza instrumente AI pentru a desfășura simultan atacuri asupra mai multor ținte. Cu toate acestea, motivul operațiunii din Franța rămâne necunoscut. Nu a fost raportată nici o tentativă de șantaj.
Atacul s-a produs într-o perioadă în care Rusia își intensifică războiul hibrid împotriva Europei. Lideri europeni au avertizat că Moscova ar putea recurge la atacuri informatice pentru a perturba servicii esențiale. Într-un asemenea scenariu, țintele ar putea include băncile, spitalele sau infrastructura internetului. Aceste avertismente nu demonstrează însă că Rusia ar fi responsabilă pentru incidentul din Franța.
Specialiștii fac, totodată, diferența între atacurile lansate de oameni care folosesc inteligența artificială și scenariile speculative în care sisteme autonome ar ajunge să acționeze împotriva omenirii. Riscul imediat ține de felul în care instrumentele digitale pot amplifica acțiunile unor atacatori reali.
Ce trebuie să schimbe companiile
Inteligența artificială este folosită și de echipele de securitate cibernetică pentru a identifica și preveni amenințările. Tehnologia nu poate însă înlocui măsurile elementare de protecție a sistemelor.
„Inteligența artificială nu este o soluție miraculoasă”, a declarat Rémi Enjolras, director tehnic la Splunk. Industriile esențiale trebuie să înceteze „să privească AI ca pe un instrument magic care va rezolva totul și să revină la principiile fundamentale”, a adăugat acesta.
Uniunea Europeană a adoptat legislație menită să oblige industriile critice și producătorii să respecte cerințe de securitate. Franța înregistrează însă întârzieri în aplicarea unor reglementări naționale, iar companiile au puține stimulente pentru a face schimbări costisitoare.
Pentru Enjolras, imaginile cu rafturile goale din supermarketuri ar putea avea un efect pe care avertismentele tehnice nu l-au reușit până acum. „Ar trebui să servească drept un semnal de alarmă”, a spus acesta.

 RECOMANDĂRI NEWSEDGE