Citește știri


 0 comentarii


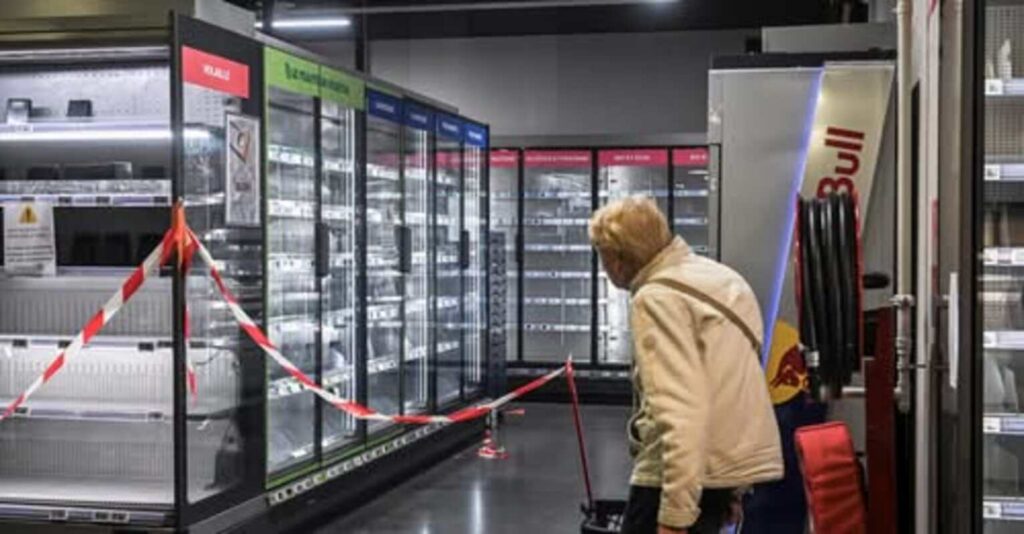
 De la frigidere conectate la internet la pierderi de milioane, criza cibernetică din supermarketurile franceze; sursa foto: Facebok Le Monde
 Adaugă-ne ca sursă preferată în Google
Costurile totale al atacurior asupra frigiderelor ar putea ajunge la zeci de milioane de euro, potrivit estimărilor reprezentanților sectorului. Însă retailerii se confruntă cu o problemă suplimentară: polițele obișnuite de asigurare cibernetică nu acoperă, de regulă, pierderile fizice provocate de astfel de incidente. În paralel, autoritățile franceze avertizează asupra vulnerabilităților echipamentelor conectate la internet, iar noi atacuri au fost raportate după primul incident.
Pierderi de milioane de euro după atacul asupra sistemelor frigorifice
Supermarketurile din Franța încearcă să evalueze pagubele produse de atacurile cibernetice care au vizat sistemele de refrigerare în nopțile de 11 spre 12 octombrie și de 12 spre 13 octombrie 2026. Hackerii au modificat parametrii de funcționare ai echipamentelor, determinând creșterea temperaturii în frigidere, congelatoare și camere frigorifice. În numeroase magazine, alimentele perisabile au devenit improprii comercializării și au trebuit eliminate.
Potrivit informațiilor publicate de presa franceză și preluate de HotNews, primul val de atacuri a afectat aproximativ 350 de supermarketuri. Printre rețelele vizate s-au numărat Intermarché și Netto, cu aproximativ 300 de magazine, Coopérative U, cu circa 100 de unități, Carrefour, cu aproximativ 80, precum și mai multe magazine E.Leclerc și în jur de 30 de unități Monoprix. Cifrele sunt estimări comunicate în primele zile ale investigației, iar amploarea exactă a incidentului rămâne de clarificat.
În unele cazuri, temperatura echipamentelor a ajuns la 50 de grade Celsius. Presa franceză a relatat și despre instalații care au atins valori mai ridicate, în anumite situații fiind raportate temperaturi de până la 80 de grade Celsius.
Thierry Cotillard, președintele grupului Les Mousquetaires, proprietarul Intermarché, a estimat că pierderile totale s-ar putea ridica la zeci de milioane de euro la nivel național. Suma include efectele atacului asupra stocurilor și activității comercianților, însă evaluarea finală depinde de analiza pagubelor și de clarificarea responsabilităților.
Asigurările cibernetice nu acoperă, de regulă, pierderile fizice
După eliminarea produselor compromise și reluarea activității, comercianții trebuie să găsească o soluție pentru recuperarea pierderilor. Problema este că asigurarea împotriva riscurilor cibernetice nu garantează automat despăgubirea pentru marfa distrusă în urma unui atac.
Potrivit agenției Reuters, care a discutat cu brokeri și specialiști în asigurări, polițele de acest tip acoperă frecvent costuri precum investigațiile interne, intervenția experților sau serviciile de comunicare în situații de criză. Pierderile fizice, inclusiv produsele alimentare devenite inutilizabile, sunt însă excluse de regulă din acoperirea standard.
Intermarché a declarat pentru AFP că asigurarea sa nu acoperă acest tip de incident. Alte mari lanțuri de magazine nu au oferit detalii despre propriile contracte atunci când au fost solicitate de Reuters.
În aceste condiții, comercianții ar putea fi nevoiți să recupereze prejudiciile prin alte mijloace și să stabilească cine răspunde pentru producerea lor. Thierry Cotillard a anunțat că grupul său va iniția demersuri juridice pentru clarificarea responsabilităților.
Software-ul învechit poate complica obținerea despăgubirilor
Un alt aspect sensibil privește starea echipamentelor informatice afectate. Atacul a vizat sisteme de control al instalațiilor frigorifice asociate unor producători precum Danfoss, Copeland și Dixell.
Compania daneză Danfoss a declarat că multe dintre echipamentele afectate foloseau software învechit. Unele ajunseseră la sfârșitul ciclului de viață, fără să mai primească actualizări de securitate. Producătorul afirmase anterior că recomandă actualizarea periodică a sistemelor compatibile și înlocuirea celor care nu mai beneficiază de suport.
Potrivit specialiștilor în asigurări citați de Reuters, lipsa actualizărilor poate influența evaluarea unei cereri de despăgubire. Asta în funcție de clauzele contractuale și de obligațiile asumate de compania asigurată. Nu înseamnă însă că orice echipament neactualizat conduce automat la respingerea cererii.
De asemenea, dacă investigația ar identifica implicarea unui actor statal, recuperarea prejudiciilor ar putea deveni și mai complicată. Unele polițe exclud daunele asociate actelor de război, iar aplicarea acestor clauze depinde de circumstanțele concrete ale incidentului.
Un al doilea val de atacuri a vizat alte echipamente
Incidentul nu s-a încheiat odată cu primele intervenții. Potrivit publicației franceze Le Monde, în noaptea de 12 spre 13 octombrie au fost vizate și magazine care utilizau echipamente comercializate sub marca Dixell, după atacurile asupra sistemelor Danfoss.
Într-un supermarket din zona Bordeaux, intervenția rapidă a echipelor tehnice a împiedicat compromiterea mărfurilor. În alte cazuri, modificarea parametrilor de degivrare și de reglare a temperaturii frigiderelor a pus din nou în pericol produsele depozitate.
Această evoluție a ridicat întrebări privind amploarea vulnerabilităților. Toți se întreabă dacă atacatorii au lăsat în urmă mecanisme care să permită revenirea în sistemele compromise. Specialiștii citați de Le Monde au avertizat că simpla deconectare a echipamentelor de la internet nu este întotdeauna suficientă dacă acestea au fost deja compromise.
Autoritățile franceze nu au identificat public autorii atacurilor, iar incidentul nu fusese revendicat în mod public la momentul relatărilor consultate.
ANSSI avertizează că atacurile ar putea continua
Agenția Națională pentru Securitatea Sistemelor Informatice din Franța (ANSSI). prin echipa sa de răspuns la incidente CERT-FR, a publicat un buletin de alertă. Acesta privește compromiterea unor controlere de la distanță pentru instalații frigorifice. Documentul menționează echipamente din seriile Danfoss AK-SM și AK-SC, precum și sistemele Copeland XWEB și Dixell XWEB. Autoritatea avertizează că expunerea directă pe internet a interfețelor de administrare contravine bunelor practici de securitate. Mai mlt, este posibil ca operațiunile de atac să fie încă în desfășurare.
Printre măsurile recomandate se numără eliminarea accesului direct din internet, verificarea configurațiilor și actualizarea firmware-ului. De asemenea, s-au luat măsuri în ce privește utilizarea unor conexiuni protejate, precum rețelele private virtuale (VPN). Dacă există indicii că echipamentul a fost compromis, autoritatea recomandă și refacerea configurației acestuia, urmată de securizarea accesului și aplicarea actualizărilor necesare.
Avertismentul subliniază o problemă mai largă: echipamentele care controlează instalații fizice pot deveni puncte de acces pentru atacatori atunci când sunt conectate la internet fără protecții suficiente sau când nu mai primesc actualizări de securitate.
Retailerii ar putea avea nevoie de asigurări adaptate riscurilor digitale
Incidentul ar putea determina companiile să-și revizuiască atât măsurile de securitate, cât și contractele de asigurare. David Molony, reprezentant al brokerului Aon, a declarat pentru Reuters că recomandă unor clienți din retail și industria farmaceutică polițe care să acopere explicit mărfurile perisabile păstrate în condiții stricte de temperatură.
Astfel de produse de asigurare există deja în sectoare precum energia, transportul maritim și apărarea, însă acoperirea pierderilor materiale provocate de incidente informatice nu este inclusă automat în polițele standard.
Specialiștii citați de Reuters consideră că atacurile recente ar putea determina asigurătorii să acorde o atenție mai mare acestui tip de risc și ar putea contribui la creșterea primelor de asigurare pentru anumite categorii de companii.
Miza depășește, așadar, costul alimentelor aruncate. Atacul arată că o vulnerabilitate informatică poate produce efecte directe asupra bunurilor fizice, a lanțurilor de aprovizionare și a continuității activității comerciale. Pentru retaileri, protejarea sistemelor conectate și verificarea condițiilor de asigurare devin componente ale aceleiași strategii de gestionare a riscurilor.

 RECOMANDĂRI NEWSEDGE